Las claves
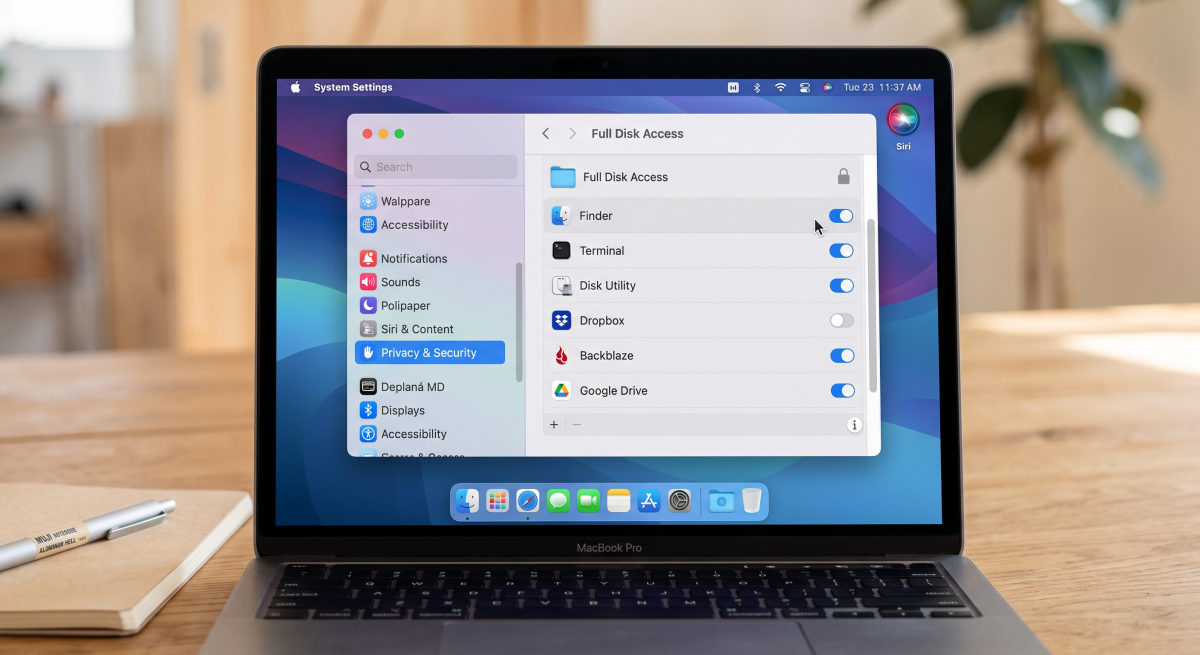
Apple ha anunciado una modificación importante en el sistema de privacidad de macOS que afecta a uno de los permisos más sensibles del sistema: Full Disk Access. Esta función permite a determinadas aplicaciones acceder a zonas del ordenador que normalmente están protegidas por los mecanismos de seguridad de macOS. Hasta ahora, el permiso ha sido utilizado principalmente por herramientas que necesitan trabajar profundamente con el sistema, como aplicaciones de copia de seguridad, recuperación de datos o determinadas soluciones de seguridad. Sin embargo, la expansión de los agentes de inteligencia artificial está cambiando el escenario. Estos sistemas pueden necesitar acceso a documentos, mensajes, archivos y aplicaciones para realizar tareas automáticamente, y Apple considera que el usuario debe comprender mucho mejor las consecuencias antes de conceder un acceso tan amplio.
Un permiso capaz de revelar prácticamente todo el ordenador
Full Disk Access no es un permiso convencional. Una aplicación que lo obtiene puede acceder a información que permanece fuera del alcance de muchas aplicaciones normales debido al sistema de aislamiento de macOS. Dependiendo de la configuración y de los datos disponibles, esto puede incluir documentos, correos, mensajes, historial de navegación y diferentes carpetas protegidas.
La función existe por un motivo legítimo. Hay aplicaciones que necesitan acceder a una gran parte del sistema para realizar correctamente su trabajo. Una herramienta de copias de seguridad, por ejemplo, necesita poder leer una enorme cantidad de archivos. Un programa de recuperación de datos necesita analizar discos y carpetas. Determinadas herramientas de seguridad también necesitan observar áreas que normalmente están protegidas.
El problema aparece cuando ese mismo nivel de acceso se concede a aplicaciones que no necesitan realmente disponer de todos esos datos. La situación se vuelve todavía más delicada cuando la aplicación incorpora un agente de inteligencia artificial capaz de tomar decisiones y ejecutar acciones de forma autónoma.
La llegada de los agentes cambia las reglas
Los agentes de IA están diseñados para realizar tareas en nombre del usuario. Para resultar útiles necesitan contexto. Un asistente que solo puede ver una pequeña parte del ordenador tiene capacidades limitadas; uno que puede consultar documentos, correos, mensajes y otras aplicaciones puede resolver problemas mucho más complejos.
El problema es que cada permiso adicional aumenta la superficie de ataque. Si un agente es manipulado mediante una instrucción maliciosa, un archivo contaminado o una página web especialmente diseñada, puede intentar utilizar las herramientas que tiene disponibles de una manera diferente a la prevista por el usuario.
Esto introduce una categoría de riesgo que no era tan importante cuando la mayoría de aplicaciones funcionaban de forma pasiva. Una aplicación de edición de fotografías no suele decidir por sí misma que necesita consultar los mensajes del usuario. Un agente autónomo puede intentar hacerlo si interpreta que esa información resulta útil para completar una tarea.
Apple ha reconocido precisamente esta evolución al explicar que los riesgos asociados a estos permisos aumentan a medida que los agentes de inteligencia artificial se vuelven más capaces y autónomos.
El consentimiento será más explícito
La compañía ha anunciado que introducirá controles adicionales para garantizar que un usuario que realmente quiera conceder Full Disk Access tenga que realizar una acción suficientemente clara.
La intención es evitar situaciones en las que una aplicación pueda guiar al usuario hacia el permiso sin que este comprenda realmente el alcance. La nueva experiencia debería ayudar a diferenciar entre permisos normales y un acceso que prácticamente elimina algunas de las barreras de privacidad del sistema.
El cambio también puede afectar a la forma en que los desarrolladores diseñan sus aplicaciones. Las compañías tendrán que explicar de manera más clara por qué necesitan un permiso tan amplio y qué funciones dejan de funcionar si el usuario decide no concederlo.
El problema no es exclusivo de Apple
La decisión tiene implicaciones para todo el sector. Los agentes de IA están apareciendo en sistemas operativos, navegadores, herramientas empresariales y aplicaciones de productividad.
En todos estos casos existe la misma tensión: cuanto más acceso tenga el agente, más cosas podrá hacer. Pero cuanto más acceso tenga, mayor será también el impacto de un posible fallo de seguridad.
La solución pasa por establecer permisos más específicos. En lugar de permitir que un agente lea todos los archivos, podría concedérsele acceso únicamente a una carpeta. En lugar de permitirle enviar cualquier mensaje, podría requerirse autorización antes de realizar determinadas acciones. En lugar de permitir que ejecute programas sin restricciones, podría utilizar un entorno aislado.
En detalle: por qué Full Disk Access es tan importante
|
Acceso |
Riesgo potencial |
|
Archivos |
Exposición n de documentos personales |
|
|
Lectura de comunicaciones |
|
Mensajes |
Acceso a conversaciones |
|
Historial web |
Información n sobre navegación |
|
Carpetas protegidas |
Mayor superficie de ataque |
|
Agentes IA |
Capacidad de analizar y actuar |
El concepto de mínimo privilegio adquiere así una importancia mayor. Un agente debería recibir únicamente los permisos necesarios para completar una tarea concreta. Si necesita acceder temporalmente a un archivo, no debería tener automáticamente acceso permanente a todo el disco.
La privacidad también afecta a otras personas
Apple ha señalado además un problema que a menudo pasa desapercibido. Si una aplicación puede leer mensajes y comunicaciones del usuario, también puede acceder a información perteneciente a otras personas.
Un agente que analiza una conversación podría estar procesando nombres, teléfonos, fotografías, documentos o información privada de personas que nunca aceptaron que una inteligencia artificial accediera a esos datos.
Esto hace que el problema de los permisos sea más complejo que una simple decisión individual. El usuario puede aceptar que una aplicación analice su información, pero eso no significa necesariamente que tenga derecho a entregar automáticamente las conversaciones de otras personas a un sistema de IA.
En ByteHoy | Microsoft alerta de una nueva etapa de ciberataques impulsados por inteligencia artificial
La modificación de Apple refleja una realidad que afectará a todos los sistemas operativos: los agentes de IA necesitan más acceso que los programas tradicionales.
Durante años, la seguridad informática se basó en buena medida en limitar los permisos de cada aplicación. Ahora los desarrolladores quieren crear asistentes capaces de controlar diferentes partes del ordenador. El desafío consiste en permitir esa automatización sin convertir el agente en una puerta de entrada hacia toda la información del usuario.
Qué falta por saber
Apple todavía no ha detallado exactamente cómo funcionarán los nuevos controles ni en qué versión de macOS estarán disponibles. Tampoco se conoce si el cambio afectará únicamente a Full Disk Access o si la compañía aprovechará la actualización para revisar otros permisos relacionados con automatización y acceso a aplicaciones.
La evolución será especialmente importante durante los próximos meses porque cada vez más herramientas de IA intentarán funcionar directamente sobre ordenadores personales. La forma en que macOS gestione esos permisos puede convertirse en una referencia para otros sistemas operativos.
Comentarios
Sé el primero en comentar esta noticia.