Las claves
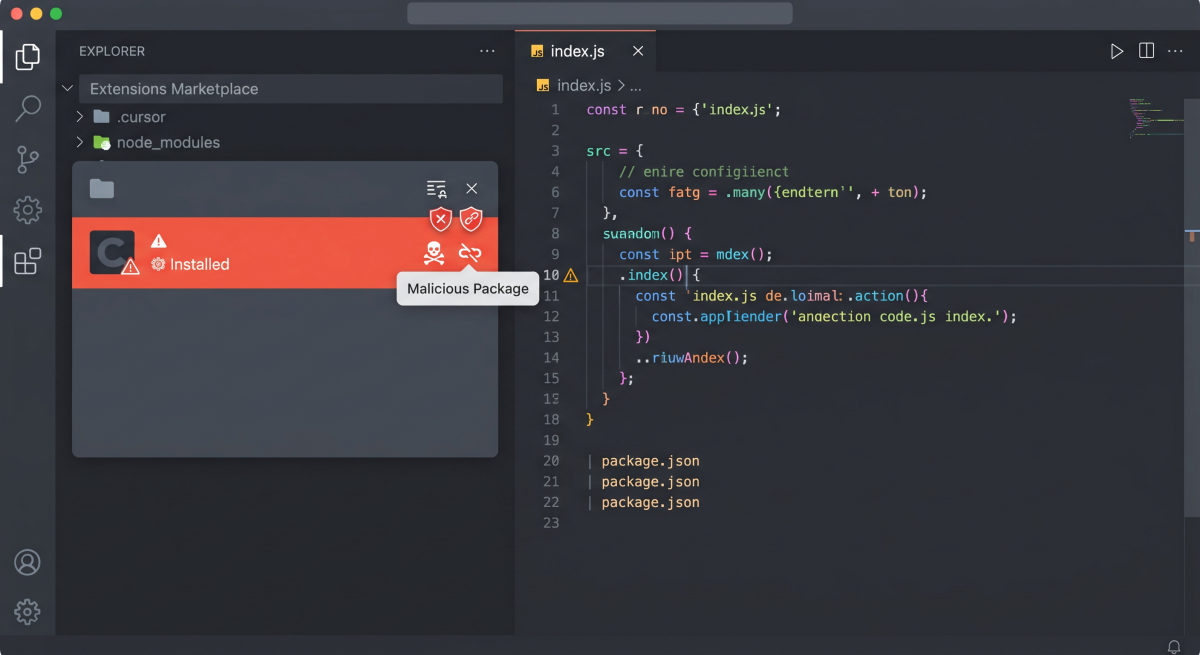
- Una copia manipulada de Claude Code, identificada en las versiones 2.1.312 y 2.1.313, estuvo disponible en el marketplace de extensiones de Cursor el 29 de octubre.
- El código malicioso intentaba añadir una clave SSH, activar el servicio de acceso remoto y crear túneles para mantener una conexión con los equipos afectados.
- Microsoft confirma que el incidente se limitó al marketplace de Cursor y que las distribuciones oficiales de Anthropic en Visual Studio Marketplace y npm no resultaron comprometidas.
Un ataque a la cadena de suministro del software
Los desarrolladores utilizan extensiones para añadir funciones a sus editores de código, integrar asistentes de programación y automatizar tareas. Esta comodidad también convierte los marketplaces en objetivos atractivos para los ciberdelincuentes.
El último incidente afecta a una extensión que se hacía pasar por Claude Code, la herramienta de programación de Anthropic. Una copia manipulada estuvo disponible en el marketplace de extensiones de Cursor durante aproximadamente once horas el 29 de octubre.
El problema fue comunicado por Cursor y analizado posteriormente por los equipos de seguridad de Microsoft. La investigación identificó las versiones 2.1.312 y 2.1.313 como paquetes afectados.
La extensión estaba diseñada para parecer legítima y continuar funcionando como una herramienta de desarrollo. Sin embargo, incorporaba código adicional que se ejecutaba al cargar el módulo y trataba de preparar el acceso remoto al ordenador.
Este tipo de incidente se conoce como ataque a la cadena de suministro de software. En lugar de atacar directamente a cada desarrollador, los delincuentes manipulan un componente que los usuarios instalan voluntariamente y que puede tener acceso a información sensible.
Qué intentaba hacer el código malicioso
El análisis de Microsoft describe una secuencia de acciones que comenzaba con la recopilación de información del equipo. El código podía obtener datos como el nombre del ordenador, el usuario, el sistema operativo, la arquitectura y el directorio de trabajo.
Después intentaba introducir una clave pública SSH en los archivos de autorización del usuario y activar el servicio correspondiente.
SSH es un protocolo utilizado habitualmente por desarrolladores y administradores para conectarse de forma remota a otros equipos. Su uso es legítimo y está muy extendido, pero una clave añadida sin autorización puede permitir que otra persona intente acceder al dispositivo.
El paquete también intentaba establecer un túnel SSH inverso. Este mecanismo permite iniciar una conexión desde el equipo de la víctima hacia una infraestructura controlada por el atacante y utilizarla para intentar acceder al sistema desde el exterior.
La investigación explica que el código trataba de configurar mecanismos de persistencia para mantener la conexión después de reiniciar el ordenador.
En detalle: versiones y comportamiento identificado
|
|---|
No todos los equipos llegaron a quedar bajo control remoto
Es importante distinguir entre las acciones que intentaba ejecutar el código y las que consiguieron completarse.
Microsoft explica que el acceso remoto dependía de las características del equipo, los permisos disponibles, la configuración de SSH y las condiciones del servidor utilizado por los atacantes.
Cursor indicó que determinados errores y requisitos de permisos impidieron que el acceso SSH funcionara en la mayoría de los equipos macOS y Windows analizados. Sin embargo, eso no significa que todos los dispositivos estuvieran automáticamente a salvo.
El código podía intentar escribir claves y archivos de persistencia aunque el túnel remoto no llegara a funcionar.
Por eso, desinstalar la extensión o actualizarla no garantiza que desaparezcan todos los elementos que haya podido dejar en el ordenador. Algunos archivos se escribían fuera de la carpeta propia de la extensión.
Microsoft también aclara que el código buscaba nombres de variables de entorno relacionados con claves, tokens, contraseñas y servicios en la nube. La investigación distingue entre recopilar los nombres de esas variables y robar sus valores: la primera acción está documentada, pero no demuestra por sí sola que se hayan extraído todos los secretos almacenados en ellas.
En ByteHoy | Blue Planet III conservará imágenes submarinas imperfectas para demostrar que no están generadas por IA
Qué deben revisar los desarrolladores
Los usuarios que instalaron o actualizaron Claude Code desde el marketplace de Cursor durante el periodo afectado deberían comprobar las versiones y revisar el dispositivo.
Microsoft recomienda investigar los archivos de autorización SSH, los procesos de conexión remota y los mecanismos de inicio automático. También aconseja conservar evidencias antes de eliminar componentes, especialmente en equipos de empresa.
Los indicadores identificados incluyen una clave SSH con el comentario svc-telemetry y archivos que pueden utilizar nombres similares a servicios legítimos del sistema.
La revisión debe realizarse con cuidado. No conviene borrar indiscriminadamente claves SSH o archivos de configuración, porque algunos pueden pertenecer a conexiones legítimas de desarrollo.
Si existen indicios de compromiso, la organización debería aislar el equipo, revisar los registros de actividad y valorar la rotación de credenciales desde un dispositivo seguro.
Una extensión no debería tener más permisos de los necesarios
El incidente vuelve a poner sobre la mesa un problema habitual en los entornos de desarrollo: las extensiones pueden tener acceso a archivos, terminales, variables de entorno y configuraciones locales.
Un complemento malicioso puede aprovechar esos permisos para realizar operaciones que el usuario no espera. Por eso, la confianza en el nombre de una extensión no es suficiente.
También es necesario comprobar el editor, la procedencia del paquete, las actualizaciones y la identidad del publicador. En entornos profesionales, las empresas pueden restringir las extensiones permitidas y retrasar la instalación automática de versiones recién publicadas.
El ataque demuestra que los marketplaces de extensiones forman parte de la superficie de seguridad de cualquier entorno de programación. Los asistentes de código necesitan permisos para trabajar con proyectos y archivos, por lo que una extensión manipulada puede convertirse en una vía de entrada especialmente peligrosa. La protección exige revisar tanto el software principal como los complementos que se instalan alrededor.
Qué falta por saber
Todavía falta conocer el número definitivo de equipos que llegaron a ejecutar el código malicioso y cuántos sufrieron modificaciones persistentes. También será importante conocer si se produjo algún acceso remoto efectivo y si se extrajeron credenciales o información de proyectos. Las investigaciones han identificado las capacidades del paquete, pero no todas sus acciones tuvieron necesariamente éxito en cada dispositivo.
Comentarios
Sé el primero en comentar esta noticia.