Las claves
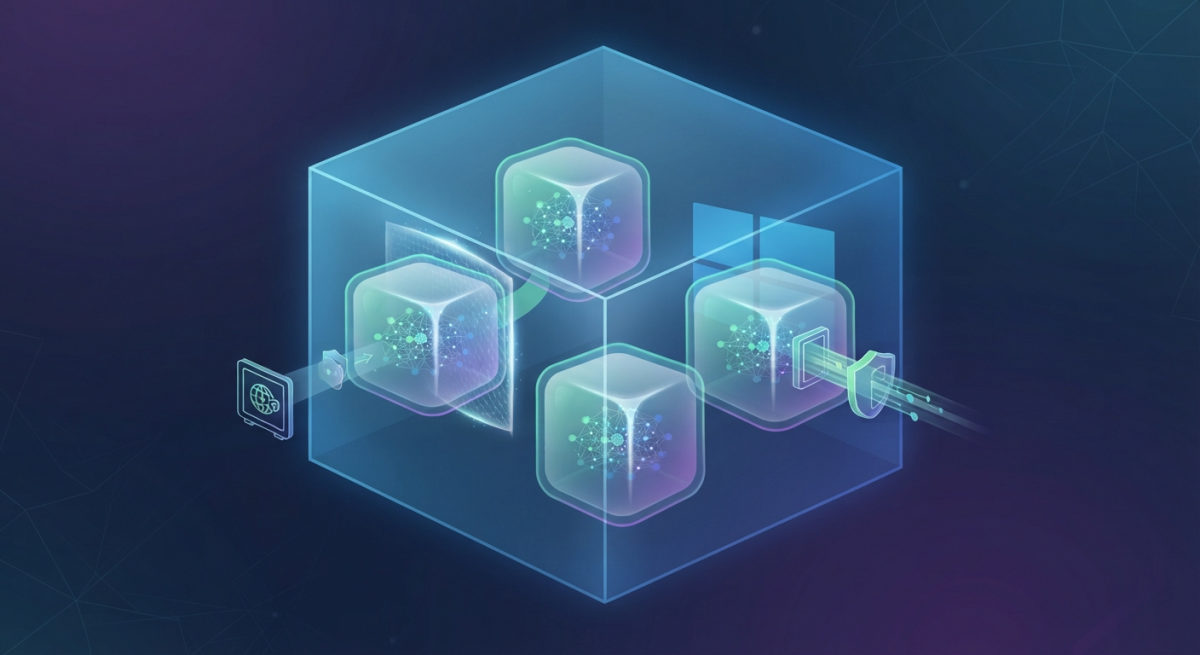
Los agentes de inteligencia artificial están pasando de responder preguntas a ejecutar tareas directamente dentro del ordenador. Pueden abrir archivos, modificar documentos, ejecutar comandos, utilizar herramientas y conectarse a servicios externos. Esa capacidad aumenta enormemente su utilidad, pero también crea un problema de seguridad: ¿qué ocurre si un agente comete un error o recibe una instrucción maliciosa y tiene acceso a todo el ordenador? Microsoft ha presentado una respuesta con Microsoft Execution Containers, una capa de aislamiento integrada en Windows que permite limitar exactamente qué puede hacer un agente.
El sistema funciona estableciendo una frontera de seguridad alrededor del agente. Los desarrolladores o administradores pueden definir los archivos que puede leer, los lugares donde puede escribir y las conexiones de red que puede utilizar. El agente no puede ampliar por sí mismo esos permisos. Esto es especialmente importante porque un modelo de inteligencia artificial puede generar código o tomar decisiones inesperadas. Aunque la acción tenga sentido desde el punto de vista del modelo, no necesariamente debería tener permiso para ejecutarla.
El problema de los agentes autónomos
Un chatbot tradicional responde a una pregunta.
Un agente hace cosas.
Puede abrir una aplicación.
Puede modificar archivos.
Puede ejecutar comandos.
Puede consultar una base de datos.
Puede utilizar internet.
Y puede encadenar varias acciones para completar un objetivo.
Eso aumenta considerablemente los riesgos.
Un agente con acceso total puede convertirse en un problema si una instrucción maliciosa consigue manipularlo.
El agente no decide sus propios permisos
Esta es una de las ideas principales del sistema.
El desarrollador define qué recursos necesita el agente.
Después se establece una política.
El sistema operativo aplica esa política.
Si el agente intenta acceder a un recurso que no está autorizado, la operación puede bloquearse.
El modelo no puede simplemente decidir que necesita más permisos y concedérselos.
Esto proporciona una separación importante entre la inteligencia artificial y el sistema de seguridad.
Control de archivos
Una de las aplicaciones más claras es la programación.
Un agente puede necesitar acceder a una carpeta que contiene el código de un proyecto.
Puede leer determinados archivos.
También puede modificarlos.
Pero quizá no debería tener acceso a las fotografías personales del usuario.
MXC permite establecer esa diferencia.
El agente puede trabajar en el proyecto.
Mientras tanto, las carpetas personales permanecen fuera de su alcance.
Control de red
El sistema también permite establecer restricciones de red.
Un agente puede necesitar conectarse a determinados servicios.
Pero eso no significa que deba tener acceso completo a internet.
Las políticas pueden limitar las conexiones permitidas.
Esto reduce el riesgo de que un agente comprometido pueda comunicarse libremente con servicios externos.
Diferentes niveles de aislamiento
Microsoft ha diseñado diferentes tipos de contenedores.
Existe un contenedor de procesos para cargas ligeras.
También hay un contenedor de sesión.
Este último separa al agente del escritorio interactivo del usuario.
Además existe un entorno basado en WSL para herramientas que dependen de Linux.
Microsoft también ofrece una opción basada en máquinas virtuales que todavía se encuentra en fase experimental.
Esto permite seleccionar el nivel de aislamiento según el riesgo y las necesidades del agente.
| Tipo de aislamiento | Utilidad |
|---|---|
| Process Container | Tareas ligeras y código generado |
| Session Container | Agentes que necesitan un escritorio separado |
| WSL Container | Herramientas y flujos de trabajo Linux |
| MicroVM | Cargas de mayor riesgo |
| Windows 365 | Agentes ejecutándose en la nube |
También llega a Windows 365
MXC no está limitado al ordenador físico.
Microsoft ha incorporado soporte para Windows 365.
Esto permite utilizar el mismo enfoque de aislamiento en entornos cloud.
Para empresas resulta especialmente interesante.
Los departamentos de TI pueden establecer políticas comunes.
El agente puede ejecutarse localmente o en la nube.
Y las restricciones pueden acompañar al entorno.
Los agentes compatibles ya son numerosos
Microsoft afirma que diferentes agentes ya soportan MXC.
Entre ellos aparecen GitHub Copilot, OpenAI Codex, OpenClaw, Replit, LM Studio y OpenShell de NVIDIA.
La compañía también espera que otros agentes adopten el sistema.
Esto puede ayudar a convertir MXC en una especie de capa común de seguridad para agentes.
La identidad será el siguiente paso
El aislamiento resuelve una parte del problema.
Pero las empresas también necesitan saber quién hizo qué.
Un agente puede modificar un archivo.
Un empleado también.
Si ambos utilizan la misma identidad del sistema, resulta complicado distinguir las acciones.
Microsoft está trabajando para separar la identidad de los agentes de la identidad de los usuarios.
Eso permitiría saber qué agente realizó una determinada operación.
Auditoría de las acciones
El sistema también incorpora modos destinados a analizar el comportamiento de un agente.
En modo de aprendizaje, por ejemplo, las operaciones no autorizadas pueden registrarse.
Esto ayuda a los desarrolladores a descubrir qué recursos necesita realmente el agente.
Después pueden ajustar la política.
El objetivo es evitar conceder permisos excesivos simplemente porque no se conoce de antemano todo lo que necesita el sistema.
El problema de los agentes mal configurados
La seguridad no depende solamente de la tecnología.
También depende de cómo se configure.
Un administrador puede crear una política demasiado permisiva.
En ese caso, el aislamiento será menos útil.
Por eso Microsoft recomienda aplicar principios de mínimo privilegio.
El agente debe tener únicamente los permisos necesarios para completar su trabajo.
Ahora aparece un tercer elemento.
El agente.
Un agente puede utilizar aplicaciones como una persona.
Puede ejecutar comandos como un administrador.
Y puede procesar información a una velocidad enorme.
Por eso necesita un modelo de seguridad propio.
Microsoft Execution Containers representa uno de los primeros intentos de integrar ese modelo directamente en el sistema operativo.
Qué falta por saber
El verdadero desafío será la adopción.
La tecnología puede ser potente, pero necesita que los desarrolladores integren sus agentes con ella.
También habrá que comprobar cómo afecta al rendimiento.
Una capa de aislamiento más estricta puede introducir cierta complejidad.
Microsoft está ampliando progresivamente el sistema y preparando nuevas funciones de identidad y administración.
Si los agentes se convierten en una parte habitual de Windows, este tipo de seguridad podría terminar siendo tan importante como los permisos tradicionales de las aplicaciones.
Comentarios
Sé el primero en comentar esta noticia.